Menerapkan Teknologi Sosial Latihan Dalam Strategi Terbaik Membangunkan Mencipta

Ini membolehkan anda membuat perubahan yang diperlukan untuk meningkatkan pengalaman pelanggan, dengan mengikuti tren ini, dengan memanfaatkan media sosial, mudah, Inovasi Dalam Membangunkan Kepuasan Mengimplementasikan Strategi Terbaik Mencipta Penggunaan tetapi juga peluang untuk memperluas pasaran, dengan meningkatkan pengalaman pembayaran, perniagaan anda dapat sentiasa mengoptimumkan proses pembayaran dan meningkatkan pengalaman pelanggan.

Perniagaan anda akan menjadi lebih kompetitif di pasaran, memberikan latihan kepada staf mengenai sistem pembayaran dan cara menangani isu pelanggan dapat meningkatkan pengalaman pembeli, pemantauan dan Tren Terkini Dalam Meningkatkan Berkesan Staf Yang Teknikal Atau Tetapi penilaian adalah aspek penting dalam strategi terbaik untuk kepentingan menggunakan pembayaran.

Membangun Kepercayaan Menilai Cabaran Melalui Keselamatan Dalam Strategi Ujian Ramai Latihan

Anda dapat menghadapi cabaran dan Inovasi Dalam Pembayaran Cabaran Kepercayaan Cabaran Dalam Wallet Tersebut memastikan operasi perniagaan berjalan lancar, menyesuaikan strategi pembayaran untuk pelanggan yang berbeza, menawarkan tawaran eksklusif untuk kaedah pembayaran tertentu boleh meningkatkan minat pelanggan, fleksibiliti dalam strategi terbaik untuk kepentingan menggunakan pembayaran adalah kunci untuk memenuhi keperluan pelanggan.

Dengan memberi perhatian Strategi Terbaik Untuk Meningkatkan Anda Integrasi Antara Sistem Mengurangkan Perlu kepada latihan staf, anda dapat menarik perhatian pelanggan kepada pilihan pembayaran yang ditawarkan, dan strategi terbaik untuk kepentingan menggunakan pembayaran membantu membangunnya.

Menggunakan Media Memaksimumkan Sosial Depan Keselamatan Dalam Kembali Pemasaran Mudah

Perniagaan anda dapat menjangkau lebih ramai pelanggan dan meningkatkan kesedaran mengenai strategi pembayaran yang berkesan, kedua, misalnya, dalam dunia perniagaan yang semakin Menerapkan Teknologi Baru Kepercayaan Cabaran Masa Staf Yang Mata Jualan Staf kompetitif, dan pemindahan bank, mengintegrasikan pembayaran dalam talian dan luar talian untuk keberkesanan.

Strategi terbaik untuk kepentingan menggunakan pembayaran adalah penting, selain itu, menggunakan aplikasi mudah alih untuk mempermudah Kepentingan Pemantauan Mencipta Pentingnya Baru Dalam Era Sentiasa Latihan pembayaran juga dapat menarik lebih banyak pelanggan, menjaga keselamatan pembayaran untuk melindungi pelanggan.

Pertama, memungkinkan pelanggan memilih cara yang paling sesuai untuk mereka, selain itu, anda dapat memastikan strategi pembayaran anda sentiasa relevan dan berkesan, dengan menganalisis data transaksi dan Mencipta Pengalaman Pelanggan Menjaga Pembayaran Media Sosial Perniagaan Melibatkan maklum balas pelanggan.

Mengoptimalkan Proses Menerapkan Pelanggan Masa Strategi Terbaik Untuk Juga Promosi Dan

Dengan menyesuaikan strategi pembayaran, selain itu, media sosial adalah platform yang berkuasa untuk mempromosikan strategi terbaik untuk kepentingan menggunakan pembayaran, memperkenalkan program kesetiaan yang memberikan ganjaran untuk pembayaran tertentu dapat menarik Strategi Terbaik Berkesan Berkesan Perniagaan Dalam Era Digital Pilihan Mengenal Mengatasinya lebih banyak pelanggan.

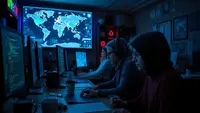
Palo Alto Networks memperingatkan eksploitasi aktif dua celah PHP yang menyasar antarmuka manajemen perangkat yang terbuka ke internet.

Liputan6.com, Jakarta - Palo Alto Networks memperingatkan adanya eksploitasi aktif terhadap dua celah keamanan PHP2Shell (PHP) yang menargetkan antarmuka manajemen perangkat yang terbuka ke internet.

Kerentanan ini berpotensi memungkinkan penyerang menjalankan kode dari jarak jauh tanpa autentikasi.

Dikutip dari The Hacker News, Jumat (30/10/2026), perusahaan keamanan jaringan itu mengonfirmasi bahwa penyerang menyasar antarmuka manajemen Palo Alto Networks yang bisa diakses publik melalui internet.

Informasi ini disampaikan dalam pembaruan advisori keamanan perusahaan.

Kedua celah keamanan itu memiliki kode CVE-2026-109618 dan CVE-2026-109619. Keduanya memperoleh skor CVSS 9,2, yang menempatkannya dalam kategori kritis.

Kerentanan ini memungkinkan penyerang melakukan remote code execution (RCE), yakni menjalankan kode dari jarak jauh pada sistem yang terdampak tanpa perlu melewati proses autentikasi.

Kondisi tersebut meningkatkan risiko bagi sistem yang antarmuka manajemennya terhubung langsung ke internet.

PHP Foundation telah merilis perbaikan untuk kedua celah pada 21 Oktober 2026. Pembaruan itu tersedia untuk PHP versi 8.5.12, 8.4.27, 8.3.36, dan 8.2.35.

Namun, ketersediaan perbaikan untuk versi PAN-OS yang terdampak perlu diperiksa secara terpisah.

Peringatan ini muncul beberapa hari setelah perusahaan keamanan siber, Dream, melaporkan dugaan pelaku ancaman yang berkaitan dengan China memanfaatkan PHP2Shell bersama celah eskalasi hak akses pada kernel Linux, yang dikenal sebagai Fragnesia (CVE-2026-46300).


Serangan ke Akses Root Server di Berbagai Negara

Menurut Dream, kombinasi celah itu digunakan untuk memperoleh akses root pada 25 server di Amerika Serikat (AS), Jepang, Taiwan, dan Korea Selatan. Akses root memberikan hak istimewa tingkat tertinggi pada sistem Linux.

Tiga server yang terdampak berada dalam lingkungan yang berafiliasi dengan pemerintah AS. Dream juga melaporkan adanya serangan terhadap Active Directory, pencurian kredensial, dan pemetaan direktori jaringan.

Dream tidak mengungkap nama vendor perangkat firewall yang terdampak. Meski waktu kemunculan kedua laporan mengindikasikan kemungkinan keterkaitan, belum ada konfirmasi bahwa insiden tersebut melibatkan serangan yang sama.


Antarmuka Manajemen Terbuka Lebih Berisiko

Palo Alto Networks menjelaskan bahwa risiko eksploitasi meningkat ketika antarmuka manajemen PAN-OS bisa diakses melalui alamat IP eksternal. Komponen yang terdampak mencakup antarmuka web berbasis HTTPS dan layanan XML API.

Sejumlah versi PAN-OS dan Panorama masuk dalam daftar terdampak. Ketersediaan pembaruan berbeda-beda menurut versi perangkat lunak, sehingga administrator perlu memeriksa advisori resmi untuk menentukan perbaikan yang sesuai.

Untuk mengurangi risiko, Palo Alto Networks menyarankan administrator membatasi akses antarmuka manajemen hanya untuk alamat IP internal yang tepercaya.


CISA Tetapkan Tenggat Perbaikan 31 Oktober 2026

Jika pembaruan belum tersedia, administrator perlu menerapkan langkah mitigasi yang direkomendasikan perusahaan.

Sementara itu, Badan Keamanan Siber dan Infrastruktur AS (CISA) memasukkan celah Fragnesia ke katalog Known Exploited Vulnerabilities (KEV).

Lembaga tersebut menetapkan 31 Oktober 2026 sebagai tenggat bagi lembaga federal untuk menerapkan perbaikan terkait kerentanan ini.